“Website của tôi nhỏ, ai thèm hack?” là suy nghĩ rất phổ biến. Thực tế, phần lớn các cuộc tấn công nhắm vào website nhỏ không do ai “chọn mặt gửi vàng” mà do các công cụ tự động quét hàng loạt, thử mật khẩu yếu và tìm phần mềm cũ có lỗ hổng. Website của một cửa hàng ở huyện cũng bị quét như website của một công ty lớn. Tin tốt là bảo mật website ở mức cơ bản không đòi hỏi bạn biết lập trình; phần lớn là thói quen quản lý tài khoản và một vài câu hỏi đúng lúc với người làm kỹ thuật.
Kẻ xấu thường vào website nhỏ bằng cửa nào?
Hiểu cửa vào giúp bạn biết nên khóa chỗ nào trước. Các đường thường gặp:
- Mật khẩu yếu hoặc dùng lại: mật khẩu kiểu tên cửa hàng kèm năm sinh, hoặc cùng một mật khẩu cho email, Facebook và trang quản trị.
- Phần mềm không cập nhật: mã nguồn, plugin, giao diện có lỗ hổng đã được công bố nhưng chưa vá.
- Tài khoản bị bỏ quên: tài khoản của nhân viên đã nghỉ, của người làm web cũ vẫn còn quyền quản trị.
- Email bị chiếm: ai nắm email dùng để đăng ký tên miền, hosting thì có thể đặt lại mật khẩu mọi thứ.
Năm lớp bảo vệ cơ bản
1. Mật khẩu quản trị và xác thực hai bước
Mỗi tài khoản một mật khẩu riêng, đủ dài, không đoán được từ thông tin cửa hàng. Cách dễ nhất là dùng trình quản lý mật khẩu trên điện thoại hoặc trình duyệt để tạo và nhớ hộ. Ở đâu có xác thực hai bước (nhận mã qua ứng dụng hoặc tin nhắn), hãy bật lên, ưu tiên cho email, tài khoản tên miền và hosting.
2. Ai có quyền gì
Liệt kê những ai đang có tài khoản quản trị. Nhân viên chỉ cần đăng bài thì cấp quyền biên tập, không cấp quyền quản trị cao nhất. Khi ai đó nghỉ việc hoặc đơn vị bên ngoài làm xong việc, khóa hoặc xóa tài khoản của họ ngay trong ngày.
3. Cập nhật phần mềm
Với website dùng mã nguồn mở có plugin, việc cập nhật cần làm đều đặn, tốt nhất sau khi đã có bản sao lưu. Với website lập trình riêng, hỏi người quản lý kỹ thuật xem ai chịu trách nhiệm cập nhật thư viện và máy chủ. Đừng cài thêm plugin “cho vui”: mỗi plugin là thêm một thứ phải cập nhật.
4. HTTPS và chứng chỉ SSL
Biểu tượng ổ khóa trên thanh địa chỉ cho biết dữ liệu giữa khách và website được mã hóa. Chứng chỉ có ngày hết hạn; nếu không gia hạn, trình duyệt sẽ hiện cảnh báo đỏ khiến khách bỏ đi. Hỏi người kỹ thuật chứng chỉ có tự gia hạn không và ai nhận email cảnh báo khi gia hạn lỗi.
5. Sao lưu
Không có biện pháp nào chặn được mọi sự cố, nên bản sao lưu là lớp cuối cùng. Bài sao lưu website: chủ doanh nghiệp cần biết gì giải thích sao lưu những gì, lưu ở đâu và vì sao phải thử khôi phục.
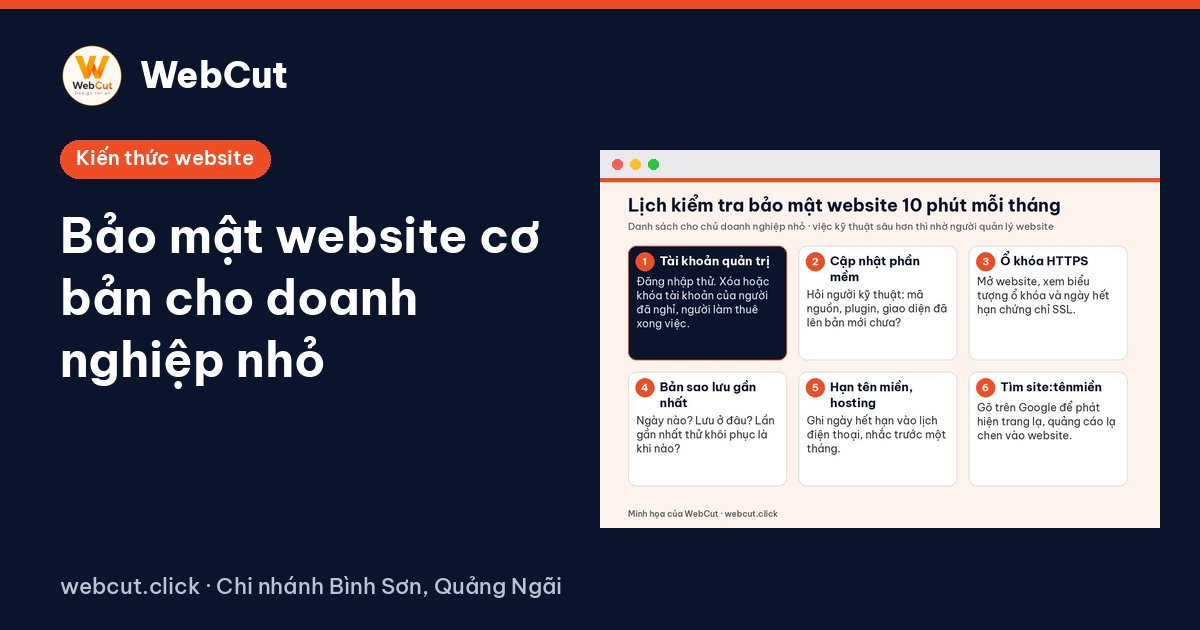
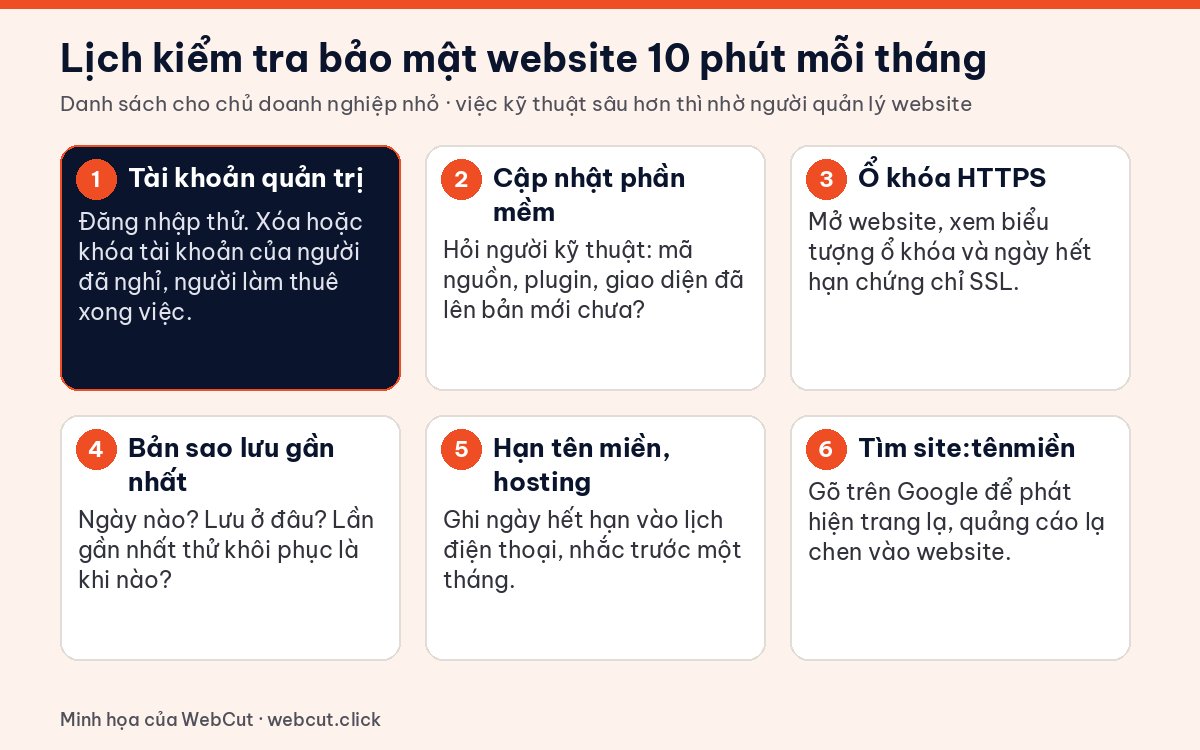
Lịch kiểm tra 10 phút mỗi tháng
Đặt nhắc lịch vào một ngày cố định, ví dụ đầu tháng, rồi đi lần lượt:
- Đăng nhập trang quản trị, xem danh sách tài khoản; khóa tài khoản không còn dùng.
- Hỏi người kỹ thuật hoặc xem trong trang quản trị: phần mềm, plugin đã lên bản mới chưa.
- Mở website trên điện thoại, kiểm tra ổ khóa HTTPS và xem trang chủ, form liên hệ còn hoạt động.
- Hỏi ngày của bản sao lưu gần nhất.
- Xem ngày hết hạn tên miền, hosting; ghi vào lịch nhắc trước một tháng.
- Gõ
site:tenmiencuaban.vntrên Google để xem có trang lạ (ví dụ trang bán hàng không liên quan) chen vào website không.
Dấu hiệu website có thể đã bị xâm nhập
- Trang bị chuyển hướng sang website lạ, nhất là khi vào từ Google trên điện thoại.
- Xuất hiện bài viết, trang hoặc liên kết bạn không tạo.
- Trình duyệt hoặc Google cảnh báo website không an toàn.
- Không đăng nhập được dù chắc chắn đúng mật khẩu, hoặc có tài khoản quản trị lạ.
- Nhà cung cấp hosting báo website gửi thư rác hay dùng tài nguyên bất thường.
Nghi bị hack: làm gì trong giờ đầu tiên?
- Đừng xóa lung tung: chụp màn hình những gì thấy được, ghi lại thời điểm.
- Đổi mật khẩu email quản lý, tài khoản tên miền, hosting, trang quản trị, từ email trở đi; bật xác thực hai bước.
- Báo người quản lý kỹ thuật hoặc nhà cung cấp hosting để họ khoanh vùng, gỡ mã độc và vá lỗ hổng.
- Khôi phục từ bản sao lưu sạch nếu cần, sau khi đã tìm ra lỗ hổng, để tránh bị chiếm lại.
- Kiểm tra Google Search Console nếu có, xem cảnh báo bảo mật và yêu cầu xem xét lại sau khi đã sửa xong.
Việc nào tự làm, việc nào nên nhờ người kỹ thuật?
| Bạn tự làm được | Nên nhờ người có chuyên môn |
|---|---|
| Đặt mật khẩu mạnh, bật xác thực hai bước | Cập nhật mã nguồn, máy chủ, thư viện |
| Quản lý danh sách tài khoản, phân quyền | Cấu hình tường lửa, chặn đăng nhập sai nhiều lần |
| Theo dõi hạn tên miền, hosting | Gỡ mã độc, điều tra nguyên nhân bị xâm nhập |
| Kiểm tra định kỳ theo lịch ở trên | Thiết lập sao lưu tự động và thử khôi phục |
Nếu không có ai trong cửa hàng lo phần kỹ thuật, bạn có thể tham khảo dịch vụ bảo trì website định kỳ và hỏi rõ phạm vi công việc trước khi quyết định. Website cũ, lâu không cập nhật đôi khi nên nâng cấp, làm mới giao diện thay vì vá từng chỗ; doanh nghiệp ở Quảng Ngãi có thể xem cách WebCut làm web cho doanh nghiệp Quảng Ngãi hoặc ghé chi nhánh Bình Sơn để được xem trực tiếp.
Muốn có người cùng rà lại tài khoản, tên miền và tình trạng website của bạn? Nhắn Zalo 0947805184 hoặc gọi 0947588971.
Câu hỏi thường gặp
Website giới thiệu, không bán hàng có cần bảo mật không?
Có. Website bị chiếm có thể bị chèn trang lừa đảo, chuyển hướng khách hoặc bị Google cảnh báo, ảnh hưởng uy tín dù bạn không bán hàng online.
Có HTTPS rồi là an toàn chưa?
Chưa đủ. HTTPS chỉ mã hóa đường truyền; mật khẩu yếu hay phần mềm cũ vẫn là cửa vào.
Bao lâu nên đổi mật khẩu quản trị?
Quan trọng hơn việc đổi định kỳ là mật khẩu đủ mạnh, không dùng lại và có xác thực hai bước. Hãy đổi ngay khi có người rời đi hoặc nghi bị lộ.