Một buổi sáng, khách nhắn: "Anh ơi, vào web bên mình nó nhảy sang trang cá cược". Hoặc bạn tìm tên công ty trên Google và thấy những tiêu đề tiếng nước ngoài lạ hoắc. Đó là dấu hiệu website bị hack hoặc bị chèn mã. Lúc này phản ứng đầu tiên thường là hoảng, xóa vội hoặc gọi lung tung. Bài này hướng dẫn chủ doanh nghiệp nhận biết dấu hiệu và làm sáu bước xử lý ban đầu theo đúng thứ tự, để việc khôi phục sau đó nhanh và sạch hơn.
Dấu hiệu website bị hack hoặc bị chèn link
- Tự chuyển hướng sang trang cờ bạc, thuốc, quảng cáo; đôi khi chỉ xảy ra trên điện thoại hoặc khi vào từ Google, nên chủ website mở trực tiếp lại không thấy.
- Kết quả tìm kiếm lạ: gõ
site:tenmiencuaban.vntrên Google thấy hàng loạt trang bạn không hề tạo. - Quảng cáo, pop-up bạn không cài.
- Tài khoản quản trị lạ trong danh sách người dùng; plugin hoặc tập tin không rõ nguồn gốc.
- Trình duyệt cảnh báo "trang web lừa đảo" hoặc "trang có hại".
- Nhà cung cấp hosting báo tài khoản gửi thư rác hoặc dùng tài nguyên bất thường.
- Email từ Google Search Console về vấn đề bảo mật.
Chỉ cần một dấu hiệu là đủ để bắt đầu kiểm tra, đừng chờ "xem có tự hết không".
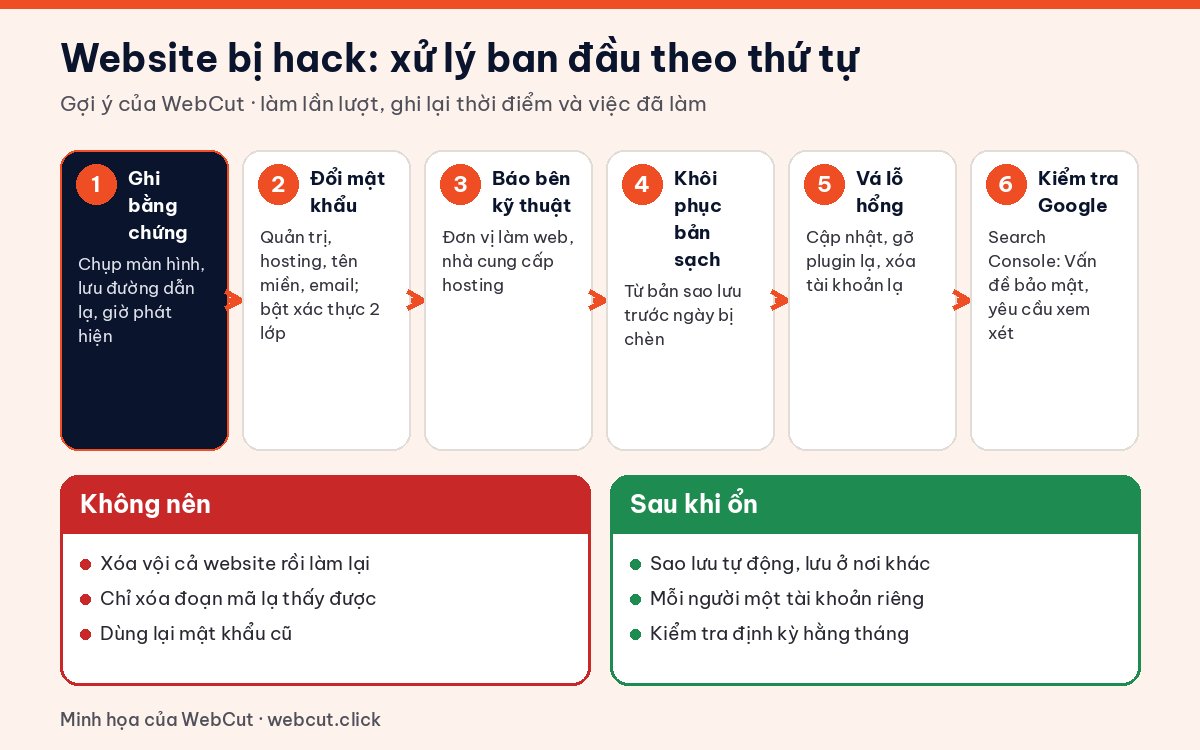
Sáu bước xử lý ban đầu
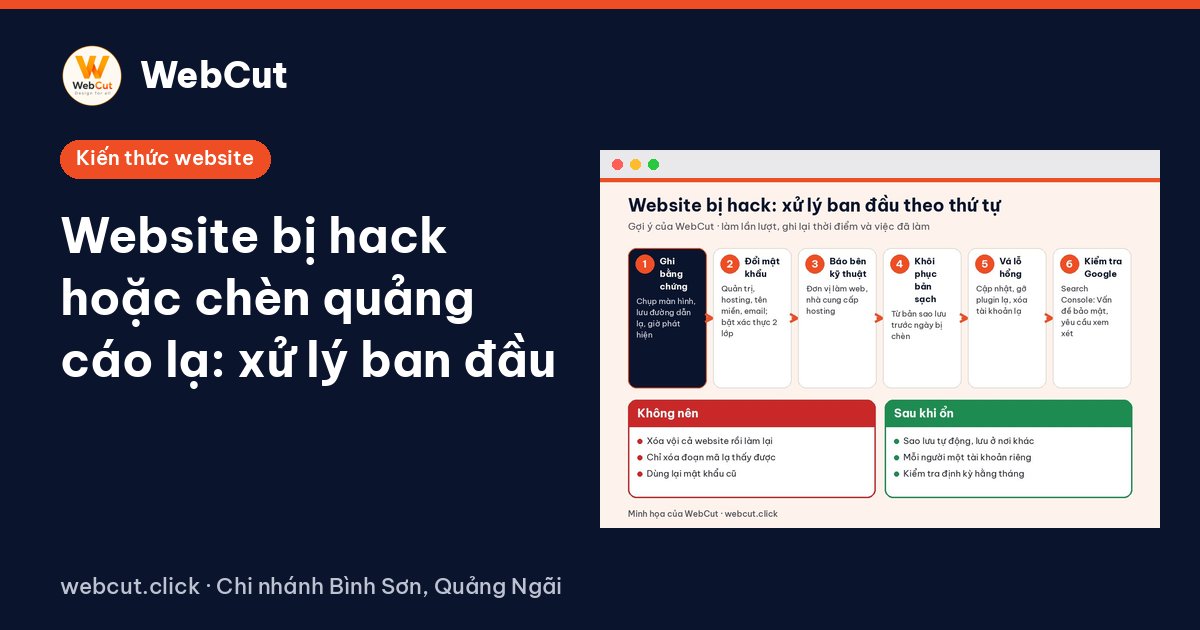
Bước 1: Ghi lại bằng chứng
Chụp màn hình trang bị chuyển hướng, kết quả tìm kiếm lạ, cảnh báo của trình duyệt. Lưu đường dẫn, ghi giờ phát hiện và thiết bị đang dùng. Những thông tin này giúp người kỹ thuật biết lỗi bắt đầu từ lúc nào để chọn bản sao lưu phù hợp.
Bước 2: Đổi mật khẩu, từ máy tính sạch
Đổi mật khẩu trang quản trị website, tài khoản hosting, tài khoản quản lý tên miền, email gắn với các tài khoản đó, và tài khoản FTP hoặc cơ sở dữ liệu nếu bạn có. Dùng mật khẩu mới, dài, không dùng lại. Bật xác thực hai lớp ở nơi nào hỗ trợ. Nên đổi từ một máy tính bạn tin là sạch; nếu máy đang dùng có dấu hiệu nhiễm mã độc, mật khẩu mới cũng có thể bị lộ.
Bước 3: Báo cho bên kỹ thuật và nhà cung cấp hosting
Liên hệ đơn vị làm hoặc bảo trì website, gửi bằng chứng ở bước 1. Báo cho nhà cung cấp hosting; nhiều nơi có bản sao lưu ở phía họ và có thể quét mã độc. Nếu website do một người quen làm và không còn liên lạc được, ghi rõ để tìm bên hỗ trợ khác.
Bước 4: Khôi phục từ bản sao lưu sạch
Cách nhanh nhất thường là khôi phục bản sao lưu từ trước thời điểm bị chèn mã. Đây là lý do việc sao lưu định kỳ, lưu ở nơi tách biệt, quan trọng đến vậy; xem bài sao lưu website: chủ doanh nghiệp cần biết gì. Nội dung đăng sau ngày sao lưu (bài viết, đơn hàng) cần được ghi lại để đưa vào lại.
Bước 5: Vá lỗ hổng trước khi mở lại
Khôi phục mà không vá lỗ hổng thì dễ bị chèn lại. Người kỹ thuật cần cập nhật phần mềm, giao diện, plugin; gỡ thành phần không rõ nguồn gốc hoặc lâu không được cập nhật; xóa tài khoản quản trị lạ; kiểm tra tập tin lạ trên hosting. Hỏi họ nguyên nhân có khả năng nhất để bạn biết cần thay đổi thói quen nào.
Bước 6: Kiểm tra lại với Google
Trong Google Search Console, xem báo cáo "Vấn đề bảo mật". Sau khi đã làm sạch, gửi yêu cầu xem xét ngay trong báo cáo đó. Kiểm tra lại các trang rác trong kết quả tìm kiếm; trang đã xóa sẽ dần biến mất, có thể dùng công cụ xóa tạm thời cho những đường dẫn rác nổi bật.
Những việc không nên làm
- Xóa cả website rồi làm lại vội vàng, khiến mất dấu vết để tìm nguyên nhân và mất nội dung.
- Chỉ xóa đoạn mã lạ nhìn thấy được. Mã độc thường có nhiều chỗ, có "cửa hậu" để quay lại.
- Dùng lại mật khẩu cũ hoặc dùng chung một mật khẩu cho mọi tài khoản.
- Cài thêm plugin "diệt virus" lạ từ nguồn không rõ ràng.
- Im lặng nếu dữ liệu khách có thể đã bị lộ. Nếu website lưu thông tin khách (form, đơn hàng), hãy hỏi người có chuyên môn pháp lý về nghĩa vụ thông báo theo quy định bảo vệ dữ liệu cá nhân hiện hành.
Sau khi website ổn định lại
Đây là lúc lập thói quen để không lặp lại:
- Sao lưu tự động, giữ bản sao ở nơi khác hosting.
- Mỗi người quản trị một tài khoản riêng, quyền vừa đủ, xóa tài khoản người đã nghỉ.
- Cập nhật phần mềm định kỳ; gỡ thứ không dùng.
- Kiểm tra hằng tháng: thử
site:trên Google, mở website bằng điện thoại, xem Search Console.
Danh sách việc bảo mật cơ bản có trong bài bảo mật website cơ bản cho doanh nghiệp nhỏ. Doanh nghiệp ở Quảng Ngãi có thể liên hệ chi nhánh Bình Sơn của WebCut để được xem tình trạng website, kể cả website do đơn vị khác làm; thông tin thêm ở trang dịch vụ website tại Quảng Ngãi.
Website đang có dấu hiệu lạ? Nhắn Zalo 0947805184 hoặc gọi 0947588971, gửi kèm ảnh chụp màn hình và địa chỉ website để được xem xét.
Câu hỏi thường gặp
Vì sao tôi mở website thì bình thường, khách lại thấy trang lạ?
Một số mã độc chỉ chuyển hướng khi khách vào từ Google, từ điện thoại, hoặc lần đầu truy cập. Hãy thử bằng điện thoại dùng 4G và vào từ kết quả tìm kiếm.
Website bị hack có ảnh hưởng thứ hạng Google không?
Có thể có, nhất là khi Google gắn cảnh báo hoặc lập chỉ mục trang rác. Xử lý sớm và gửi yêu cầu xem xét giúp hạn chế ảnh hưởng.
Không có bản sao lưu thì sao?
Người kỹ thuật vẫn có thể làm sạch thủ công, nhưng tốn thời gian hơn. Hỏi nhà cung cấp hosting xem họ có giữ bản sao lưu không.
Có cần làm lại website mới không?
Không phải lúc nào cũng cần. Nếu website quá cũ, không còn được cập nhật, có thể cân nhắc nâng cấp sau khi đã xử lý xong sự cố.