Gần đây, nhiều dự án mã nguồn mở trên GitHub giới thiệu khả năng kiểm tra bảo mật website bằng AI: có công cụ đọc mã nguồn tìm lỗi, có công cụ tự chạy tấn công thử để chứng minh lỗi có thật. Chủ cửa hàng, doanh nghiệp nhỏ ở Quảng Ngãi nghe vậy dễ nghĩ "cứ cho AI quét là xong". Bài này giải thích ba kiểu công cụ đang có, điều kiện để dùng an toàn, và vì sao với website nhỏ, việc nên làm trước vẫn là những thứ rất cơ bản. Số sao và giấy phép dưới đây đọc trực tiếp từ GitHub sáng ngày 05/11/2026.
Ba kiểu công cụ AI kiểm tra bảo mật
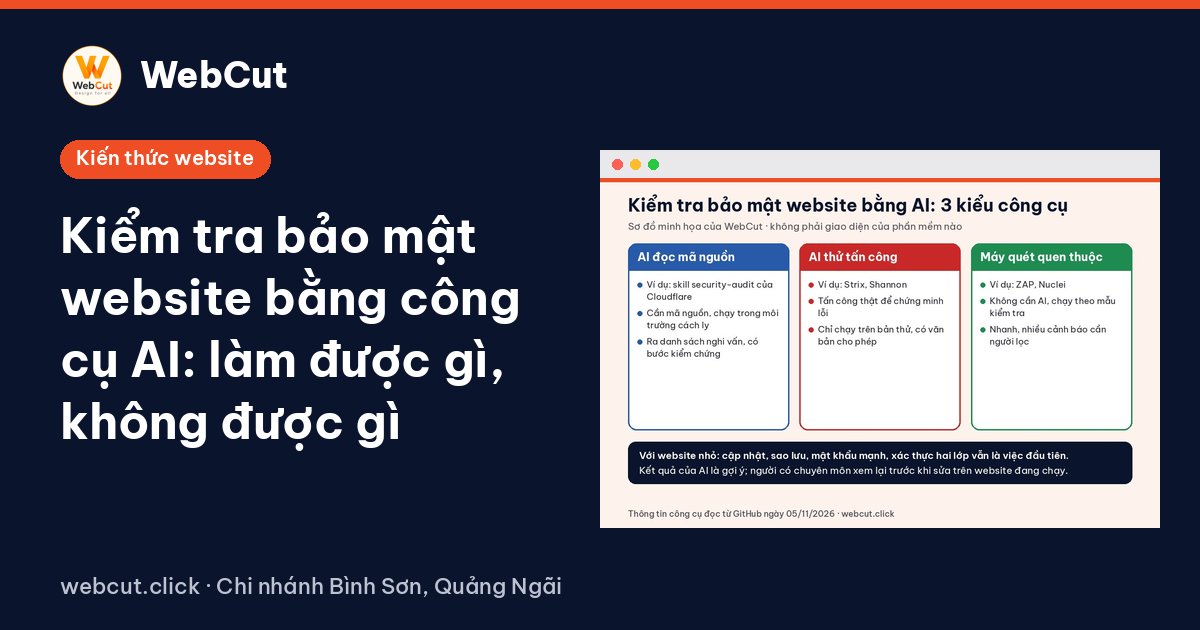
Không phải công cụ nào gắn chữ AI cũng làm cùng một việc. Có thể chia thành ba nhóm, kèm nhóm máy quét truyền thống để so sánh.
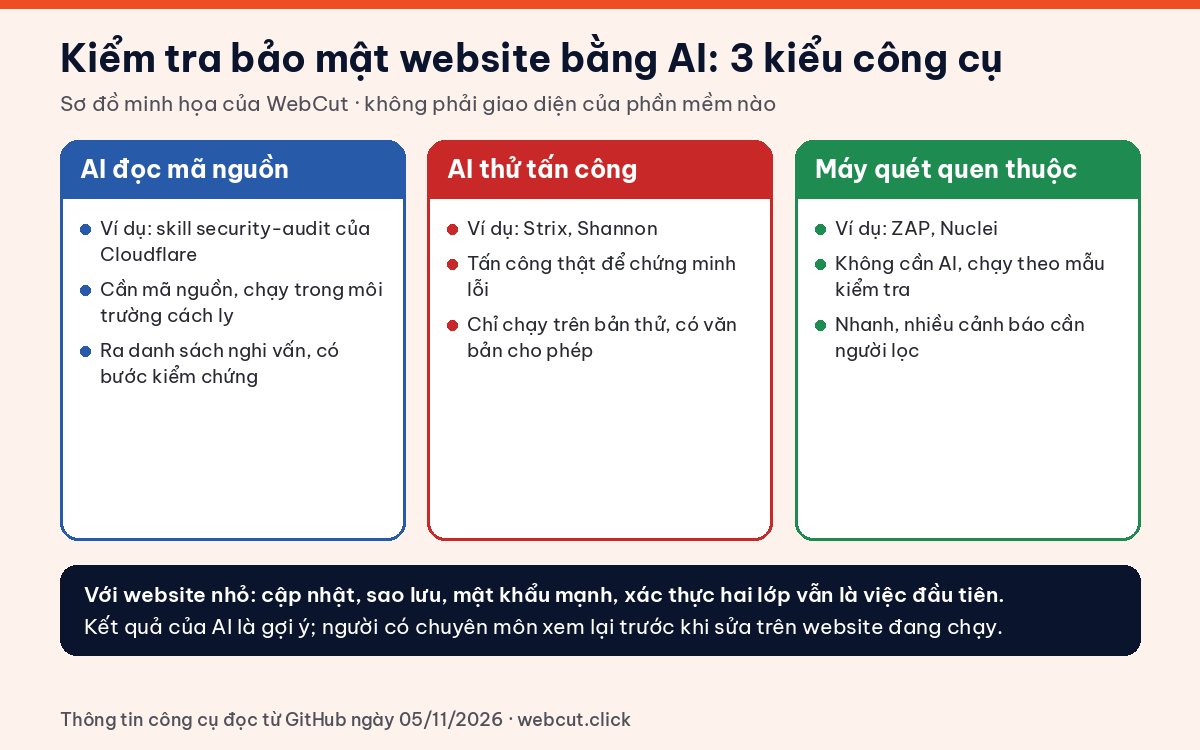
AI đọc mã nguồn
Ví dụ: cloudflare/security-audit-skill (khoảng 59.400 sao ngày 05/11/2026, giấy phép MIT). Theo README, đây là một "skill" cho các trợ lý lập trình AI, chạy kiểm tra theo sáu giai đoạn: tìm hiểu cấu trúc, săn lỗi, kiểm chứng từng nghi vấn bằng một tác tử khác, ghi kết quả có cấu trúc và viết báo cáo. README yêu cầu chạy trong môi trường cách ly có kiểm soát mạng, và ghi nhận trong thử nghiệm của họ một lần chạy chỉ tìm được khoảng một nửa số lỗi mà nhiều lần chạy tìm được. Nghĩa là: cần mã nguồn, cần người biết kỹ thuật, và không có chuyện chạy một lần là đủ.
AI thử tấn công (pentest tự động)
Ví dụ: usestrix/strix (khoảng 73.800 sao, Apache-2.0) và KeygraphHQ/shannon (khoảng 51.200 sao, AGPL-3.0). Cả hai mô tả mình là công cụ kiểm thử xâm nhập bằng AI: tự dò, tự tấn công thử và chỉ báo lỗi khi chứng minh được. Strix cần Docker và khóa API của một nhà cung cấp mô hình AI; Shannon chạy trên hạ tầng của người dùng, kết nối với mô hình bạn chọn.
Điểm quan trọng nhất nằm ở cảnh báo trong README. Strix ghi rõ chỉ chạy trên hệ thống bạn sở hữu hoặc có văn bản cho phép, và kiểm thử trái phép là vi phạm pháp luật ở hầu hết nơi. Shannon cảnh báo công cụ thực sự chạy mã khai thác, chỉ dùng trên ứng dụng bạn sở hữu hoặc được cho phép bằng văn bản, và không chạy trên hệ thống đang hoạt động thật. Shannon cũng tự nhận không thay thế người kiểm thử chuyên nghiệp.
Máy quét quen thuộc, không cần AI
Ví dụ: zaproxy/zaproxy (ZAP, khoảng 16.100 sao, Apache-2.0) và projectdiscovery/nuclei (khoảng 32.600 sao, MIT). Đây là các công cụ quét theo mẫu kiểm tra có sẵn, đã được dùng lâu trước làn sóng AI. Chúng chạy nhanh nhưng thường ra nhiều cảnh báo, cần người có kinh nghiệm lọc lại.
AI làm được gì
- Đọc nhanh nhiều mã: với website tự viết hoặc có phần mở rộng tự làm, AI giúp chỉ ra chỗ nghi vấn như form không kiểm tra dữ liệu, trang quản trị lộ ra ngoài.
- Giải thích bằng lời: thay vì một danh sách mã lỗi khó hiểu, AI có thể giải thích lỗi nghĩa là gì và gợi ý cách sửa.
- Kiểm tra lặp lại: các công cụ trên đều hỗ trợ chạy định kỳ hoặc mỗi lần cập nhật mã, nếu website có quy trình phát triển bài bản.
AI không làm được gì
- Không chịu trách nhiệm thay bạn: kết quả là gợi ý; quyết định sửa gì, sửa thế nào vẫn cần người có chuyên môn xem lại.
- Không thay việc cơ bản: AI không cập nhật phần mềm, không đổi mật khẩu yếu, không sao lưu giúp bạn.
- Không an toàn khi chạy bừa: công cụ thử tấn công có thể làm website chậm, làm đầy dữ liệu rác, thậm chí làm hỏng dữ liệu nếu chạy trên website đang bán hàng.
- Có chi phí ẩn: nhiều công cụ gọi mô hình AI trả phí theo lượng dùng; mã nguồn của bạn cũng được gửi đến nhà cung cấp mô hình nếu không chạy mô hình tại chỗ. Đừng đưa mật khẩu, dữ liệu khách hàng vào quá trình này.
Website nhỏ nên làm gì trước
Phần lớn website cửa hàng, doanh nghiệp nhỏ dùng mẫu có sẵn hoặc hệ quản trị phổ biến. Với những website này, các lỗi hay gặp nhất thường đến từ việc cơ bản bị bỏ quên, và không cần AI để sửa:
- Cập nhật hệ quản trị, giao diện, phần mở rộng; gỡ những gì không dùng.
- Mật khẩu mạnh, riêng cho từng tài khoản; bật xác thực hai lớp cho trang quản trị.
- Sao lưu định kỳ, lưu ở nơi khác hosting, và thử khôi phục ít nhất một lần.
- Phân quyền: mỗi người một tài khoản, đúng quyền cần dùng.
- HTTPS còn hạn, không có cảnh báo trên trình duyệt.
Chi tiết từng việc có trong bài bảo mật website cơ bản cho doanh nghiệp nhỏ. Nếu website đã có dấu hiệu bị xâm nhập, đọc bài website bị hack: các bước xử lý ban đầu trước khi chạy bất kỳ công cụ nào.
Khi nào nên nghĩ đến công cụ AI kiểm tra bảo mật? Khi website có phần tự lập trình (form đặt hàng riêng, tài khoản khách hàng, kết nối thanh toán) và bạn có người kỹ thuật, có bản sao thử nghiệm tách khỏi website thật. Bảo trì định kỳ của WebCut gồm cập nhật, sao lưu, kiểm tra bảo mật và sửa lỗi, kể cả website do đơn vị khác làm; xem tại trang dịch vụ website cho doanh nghiệp Quảng Ngãi.
Muốn biết website của mình đang thiếu bước bảo mật cơ bản nào? Nhắn Zalo 0947805184 hoặc gọi 0947588971 để được xem giúp theo danh sách ở trên.
Câu hỏi thường gặp
Có thể dùng các công cụ này để kiểm tra website của đối thủ không?
Không. Kiểm tra hệ thống của người khác khi chưa được cho phép bằng văn bản là vi phạm pháp luật, và chính README của các công cụ cũng cấm.
Công cụ mã nguồn mở có miễn phí hoàn toàn không?
Phần mềm miễn phí theo giấy phép, nhưng thường cần trả phí cho mô hình AI, máy chạy, và thời gian của người kỹ thuật.
Giấy phép AGPL-3.0 có ảnh hưởng gì?
Nếu chỉ dùng nội bộ để kiểm tra website của mình thường ít vấn đề; nếu sửa đổi và cung cấp lại cho người khác dùng qua mạng thì phải tuân theo điều kiện chia sẻ mã nguồn. Đọc kỹ giấy phép trước khi dùng cho mục đích kinh doanh.